

ما با بهترین و با تجربه ترین نصاب های تجهیزات امنیتی در انتظار تماس شما برای هماهنگی جهت نصب در محل مورد نظر شما هستیم.
شماره تماس : 09014605447
شنودهای سیمکارتی کوچک: عملکرد، قانون و امنیت


مقدمه:
این مقاله به بررسی عمیق دستگاههای شنود سیمکارتی کوچک (GSM Bugs) میپردازد. این دستگاهها، که به دلیل ابعاد کوچک و قابلیتهای
قدرتمند نظارتی خود شناخته میشوند، مرزهای فناوری جاسوسی شخصی و سازمانی را تغییر دادهاند. از ساختار فنی و نحوه عملکرد آنها تا
پیامدهای قانونی و روشهای مقابله، این بررسی جامع خواهد بود. این ابزارها با بهرهگیری از زیرساخت شبکههای مخابراتی عمومی، امکان نظارت
پنهان و مستمر را فراهم میآورند، که درک آنها برای هر فرد یا سازمان نگران امنیت، حیاتی است.
بخش اول: تکنولوژی و عملکرد دستگاه شنود سیمکارتی


دستگاههای شنود سیمکارتی، که اغلب به عنوان “باگهای GSM” شناخته میشوند، در هسته خود، تجهیزاتی هستند که برای انتقال اطلاعات
صوتی از یک مکان مخفی به یک شنونده از راه دور طراحی شدهاند.
1. مفهوم اساسی
دستگاههای شنود سیمکارتی از شبکه ارتباطی موبایل (معمولاً GSM/2G، اما مدلهای جدیدتر میتوانند از 3G نیز استفاده کنند) برای ارسال اطلاعات
صوتی به یک گیرنده از راه دور استفاده میکنند. آنها شبیه یک تلفن همراه بسیار کوچک هستند که بدون نیاز به تعامل کاربر، قادر به برقراری ارتباط یا
برقراری تماس خروجی برای انتقال صدا هستند.
2. اجزای کلیدی
ساختار داخلی این دستگاهها نسبتاً ساده اما بهینه شده است تا کمترین ردپای الکترونیکی و فیزیکی را از خود باقی بگذارند:
- ماژول GSM/GPRS: این قلب دستگاه است که وظیفه اتصال به نزدیکترین دکل مخابراتی، ثبت نام در شبکه اپراتور موبایل و ارسال دادههای
- صوتی (معمولاً به صورت یک تماس تلفنی یا بستههای داده کوچک GPRS) به شماره مقصد از پیش تعیین شده را بر عهده دارد.
- میکروفون حساس: برای ضبط صداهای محیطی در نزدیکی دستگاه. کیفیت این میکروفونها اغلب متغیر است و به قیمت و طراحی دستگاه
- بستگی دارد.
- باتری کوچک: تأمین کننده انرژی مورد نیاز برای عملکرد ماژول ارتباطی و میکروفون. عمر باتری یکی از محدودیتهای اصلی این دستگاهها
- است، زیرا ارسال مداوم سیگنال GSM انرژی قابل توجهی مصرف میکند.
- سیمکارت (SIM Card): برای فعالسازی دستگاه در شبکه اپراتور موبایل و ارائه شناسه منحصر به فرد (IMSI) ضروری است.
3. حالتهای کاری
این شنودها معمولاً با استفاده از دستورات SMS رمزگذاری شده از راه دور کنترل میشوند و سه حالت اصلی کاری دارند:
- فعالسازی از راه دور (Ring Back/Remote Call): در این حالت، دستگاه با دریافت یک تماس مشخص (که اغلب به صورت ‘بیصدا’ برای
- کاربر نهایی دریافت میشود)، بهطور خودکار پاسخ میدهد و کانال ارتباطی را باز کرده، صداهای محیط را مخابره میکند.
- فعالسازی صوتی (Voice Activation – VOX): برای صرفهجویی در مصرف باتری، دستگاه تنها زمانی فعال میشود که سطح صدای محیط
- (آستانه دسیبل تعیین شده) از یک حد مشخص فراتر رود. این ویژگی باعث میشود دستگاه در حالت استندبای کممصرف باقی بماند.
- ردیابی موقعیت مکانی (GPS/LBS): برخی مدلهای پیشرفتهتر مجهز به گیرنده GPS هستند که امکان ردیابی موقعیت مکانی دقیق (در
- صورت وجود دید آسمان) یا ردیابی تقریبی بر اساس ایستگاههای پایه سلولی (LBS) را فراهم میکنند.
بخش دوم: ملاحظات قانونی، اخلاقی و حریم خصوصی
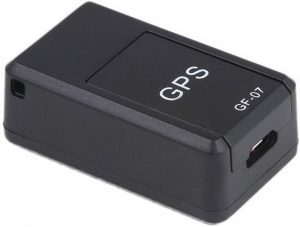
استفاده از تکنولوژیهای نظارتی مانند شنودهای سیمکارتی، چالشهای جدی حقوقی و اخلاقی را ایجاد میکند که باید به دقت مورد بررسی قرار
گیرند.
1. محدودیتهای قانونی
در تقریباً تمامی حوزههای قضایی مدرن، شنود مکالمات یا محیط اطراف افراد بدون رضایت صریح و آگاهانه طرفین، جرم محسوب میشود.
- حریم خصوصی ارتباطات: قوانین بینالمللی و ملی (مانند قوانین مربوط به شنود الکترونیکی) استفاده از این تجهیزات توسط افراد خصوصی را
- ممنوع میکنند، زیرا نقض آشکار حق بر حریم خصوصی مکالمات است.
- نصب مخفیانه: کار گذاشتن این دستگاهها در ملک خصوصی یا محل کار دیگران، علاوه بر شنود، میتواند مصداق تجاوز به حریم خصوصی
- (Trespassing) نیز باشد.
2. پیامدهای اخلاقی
مرز بین نیاز به امنیت (چه شخصی و چه شرکتی) و نقض حقوق اساسی افراد، موضوعی اخلاقی است. استفاده از ابزارهای جاسوسی، حتی با
نیتهای ظاهراً مثبت، معمولاً اصول اخلاقی مبتنی بر احترام به استقلال فردی و حریم شخصی را زیر پا میگذارد.
3. کاربردها (قانونی و غیرقانونی)
- کاربردهای غیرقانونی رایج: جاسوسی تجاری (سرقت اطلاعات رقبا)، جاسوسی شخصی (نظارت بر همسر، شریک زندگی، یا کارمندان
- بدون اطلاع آنها)، و فعالیتهای مجرمانه.
- کاربردهای قانونی (تحت نظارت): در برخی سیستمهای قضایی، نهادهای اجرای قانون میتوانند با اخذ حکم قضایی صریح و مستند، از
- تجهیزات مشابه برای تحقیقات امنیتی در پروندههای جنایی یا جاسوسی استفاده کنند. این استفادهها معمولاً تحت نظارت شدید و با
- محدودیتهای زمانی سختگیرانه صورت میگیرد.
بخش سوم: شناسایی و مقابله با شنودهای سیمکارتی
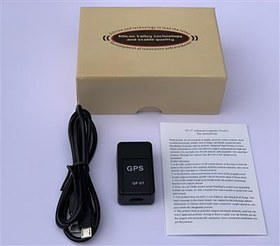
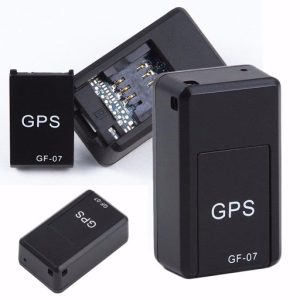
شناسایی این دستگاهها به دلیل اندازه کوچک و استفاده از فرکانسهای مجاز مخابراتی (که توسط میلیونها موبایل دیگر استفاده میشود)، دشوار
است.
1. شناسایی فعال (Active Detection)
شناسایی فعال مستلزم بررسی فعال بودن دستگاه در شبکه است:
- دستگاههای تحلیلگر طیف فرکانسی (Spectrum Analyzers): این تجهیزات میتوانند برای تشخیص ترافیک رادیویی غیرعادی GSM
- استفاده شوند. یک شنود GSM هنگام برقراری تماس خروجی، یک الگوی ارتباطی مشخص و غیرمنتظره (مثلاً در لحظات ناگهانی) ایجاد میکند
- که توسط این تحلیلگرها قابل ردیابی است.
- بررسی پورتالها: گاهی اوقات، تداخلهای الکترومغناطیسی یا حضور مداوم یک دستگاه در شبکه (حتی اگر خاموش باشد اما باتری داشته
- باشد) ممکن است از طریق بررسی سیستمهای مدیریت شبکه اپراتورها در فضاهای بسیار حساس (مانند اتاقهای سرور) قابل ردیابی باشد.
2. شناسایی غیرفعال (Passive Detection)
این روشها بیشتر بر جستجوی فیزیکی و تحلیل محیط تمرکز دارند:
- جستجوی فیزیکی: جستجوی دقیق مناطق مشکوک برای یافتن اشیاء غیرعادی کوچک، خصوصاً در نزدیکی منابع برق یا نقاطی که ممکن
- است شنود در آنجا مستقر شده باشد (مانند زیر میز، داخل پریزها، یا تزئینات). توجه به هرگونه سیم یا آنتن غیرمعمول ضروری است.
- بررسی وضعیت باتری: از آنجایی که این دستگاهها به باتری وابسته هستند، هر وسیلهای که در ظاهر بیاهمیت است اما دارای باتری
- داخلی غیرمعمول است، باید مشکوک تلقی شود.
3. تأثیر شبکههای مدرن (4G/5G)
تکامل شبکههای موبایل به سمت 4G (LTE) و 5G، که دارای الگوریتمهای رمزگذاری بسیار قویتری نسبت به 2G/GSM هستند، بر قابلیت اطمینان
نسل قدیمیتر این شنودها تأثیر گذاشته است:
- کاهش دسترسی به 2G: در بسیاری از مناطق، اپراتورها در حال جمعآوری شبکههای 2G هستند، که باعث میشود شنودهای مبتنی بر 2G
- از کار بیفتند.
- پیشرفت تکنولوژی شنود: شنودهای جدیدتر ممکن است از قابلیتهای VoLTE (صدا بر بستر LTE) استفاده کنند که شنود آنها دشوارتر
- است. با این حال، شنودهای ارزانقیمت معمولاً همچنان بر شبکه قدیمی و آسیبپذیرتر GSM متکی هستند.
4. حفاظت محیطی
- جمرها (Jammers): استفاده از دستگاههای مسدودکننده فرکانس (Jammer) میتواند ارتباطات دستگاه شنود را مختل کند. اما توجه بسیار
- مهم است: استفاده از جمرها در بسیاری از کشورها، از جمله ایران، به دلیل ایجاد اختلال در خدمات اورژانسی و ارتباطات
- عمومی، به شدت غیرقانونی است.
- دوربینهای حرارتی: در محیطهای حساس، دوربینهای حرارتی ممکن است بتوانند گرمای تولید شده توسط باتری دستگاه در حال کار را
- شناسایی کنند.
نتیجهگیری:
دستگاههای شنود سیمکارتی کوچک یک دوگانگی فناوری هستند؛ ابزاری با پتانسیل فنی بالا برای جاسوسی، اما با خطرات بسیار بزرگ برای حریم
خصوصی افراد و سازمانها. درک نحوه عملکرد این دستگاهها، آگاهی از چارچوبهای قانونی استفاده از آنها، و اتخاذ تدابیر فعالانه برای شناسایی و
محافظت در برابر آنها، برای حفظ امنیت سایبری و فیزیکی در دنیای مدرن ضروری است.
نیاز به ارجاع به منابع: از آنجا که این موضوع به دانش تخصصی در حوزههای مهندسی مخابرات، حقوق کیفری و الکترونیک نیاز دارد، پیشنهاد
میشود برای اطمینان از صحت اطلاعات فنی و قوانین جاری در حوزه قضایی خاص، منابع معتبر وب و مشاورین امنیت فیزیکی متخصص در زمینه
R&D/TSCM مورد مشاوره قرار گیرند.
